企業に求められるリスクマネジメントとは?導入プロセスと従業員への教育手法
更新日:2026年10月6日
他社の不祥事やSNSでの炎上を目にして、自社の備えは十分かと不安になった経験はないでしょうか。情報漏えいや人権侵害、サプライチェーンの寸断など、企業を取巻くリスクは年々多様化しています。リスクマネジメントとは、こうした事業継続を脅かす要因を事前に洗い出し、影響を最小限に抑えるための一連のプロセスです。しかし、規程やマニュアルを整えるだけでは、現場のわずかな確認漏れや悪気のない発言から生じるトラブルは防ぎきれません。本記事では、危機管理との違いやリスクの種類といった基本から、特定・分析・評価・対応・監視の5ステップ、代表的な5つの対応策までを整理します。あわせて、社員一人ひとりの行動変容につながる教育手法も紹介します。
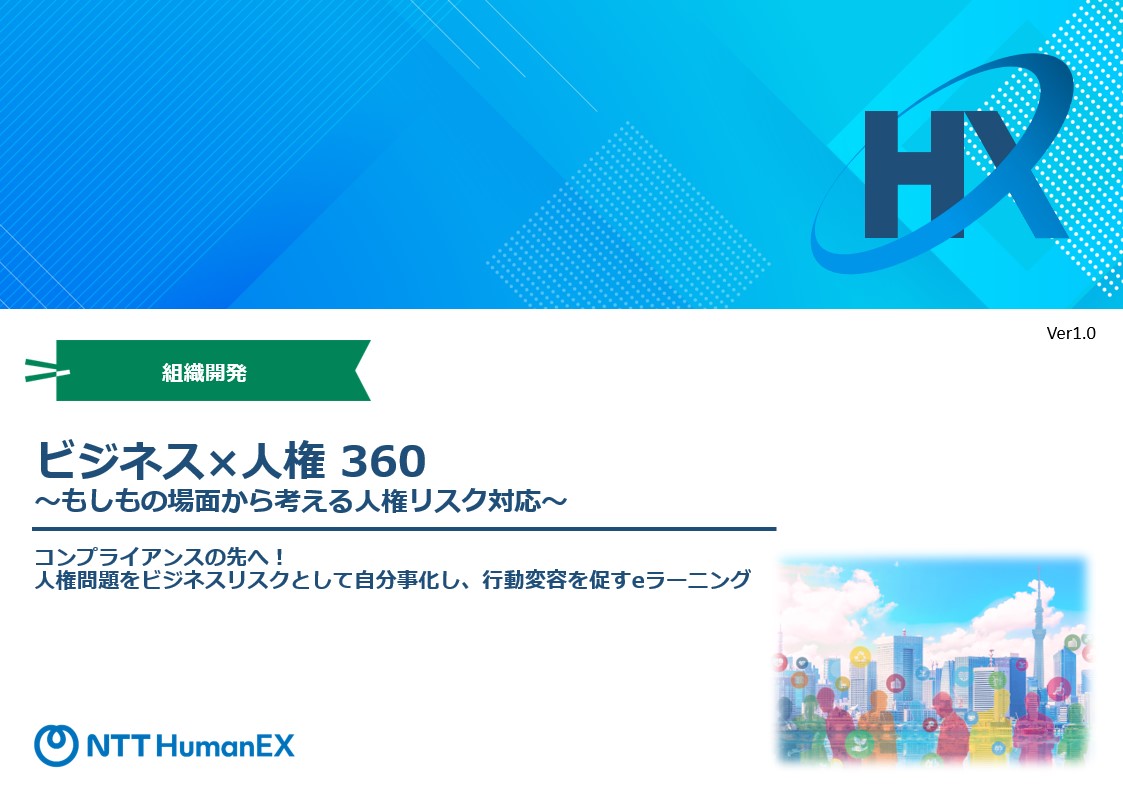
ビジネスx人権 360
~もしもの場面から考える人権リスク対応~
3分でわかる!社員の行動を変える人権eラーニングの内容
- 実践力を高める4つの特徴
- 学習カリキュラムと設問例
を詳しく紹介しています。
この記事の要約
- リスクマネジメントは、事業継続を脅かす要因を未然に管理する予防的取組み
- 情報漏えいや人権侵害など現代特有のリスクは企業の信用やブランドに影響する
- リスク管理は特定から分析、評価、対応、監視という5つの手順で継続的にまわす
- 制度の整備にとどまらず、現場の従業員がリスクを自分ごと化する教育が求められる
- 実践的なケーススタディを取入れた研修が日常業務での適切な判断力を養うきっかけになる
リスクマネジメントとは?
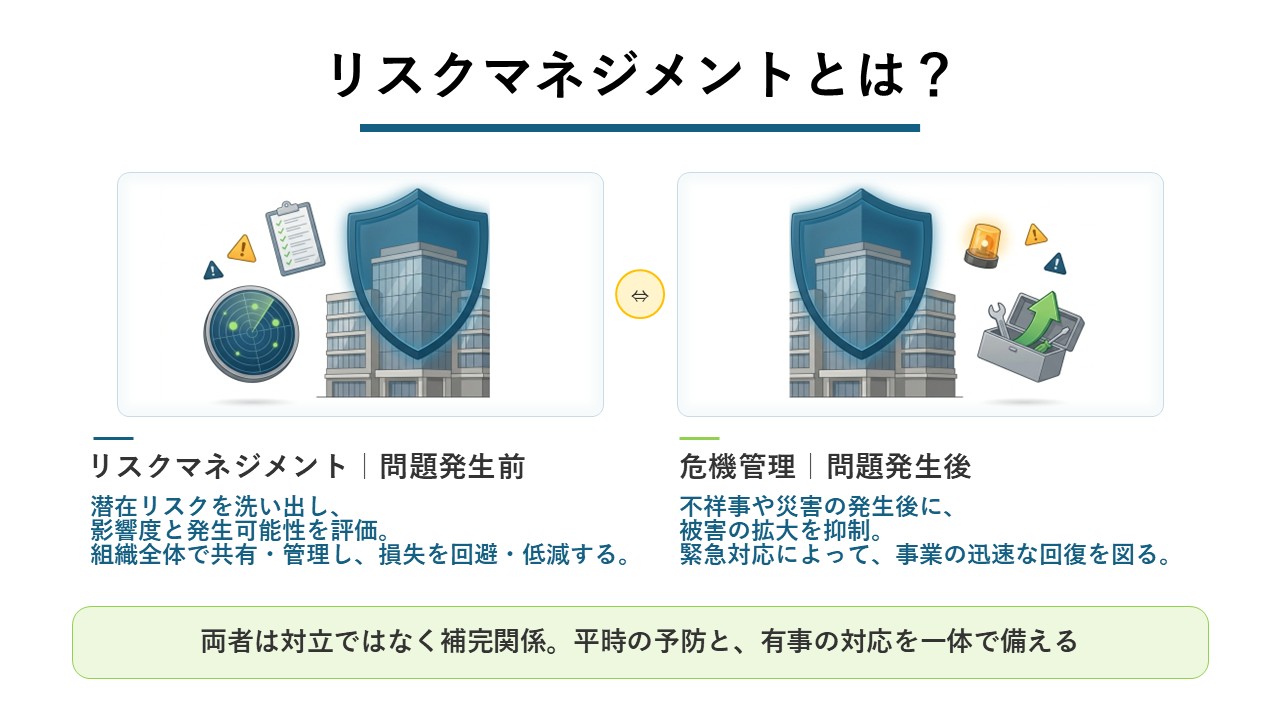
リスクマネジメントの基本概念と、混同されやすい危機管理との違いを整理します。
事業を脅かす要因を事前に把握・管理すること
リスクマネジメントとは、企業の目的達成や事業継続を阻害しうる要因をあらかじめ洗い出し、影響度と発生可能性を評価する取組みです。そのうえで要因を管理し、損失の回避・低減につなげていきます。こうした要因を事前に把握するには、経営層から現場の従業員までが一体となり、日常的にリスクを検知・共有できる体制を組織全体で構築することが求められます。
危機管理との違いは対応するタイミングと目的 にある
リスクマネジメントと危機管理(クライシスマネジメント)の大きな違いの一つは、対応をはじめるタイミングとその目的にあります。リスクマネジメントは、問題が起こる前の平時から潜在的な脅威を洗い出し、発生そのものを防ぐ対策を講じる活動です。一方の危機管理は、不祥事や災害が実際に起きた後に被害の拡大を抑え、迅速な回復を図るための緊急措置として機能します。問題発生前から備えるのがリスクマネジメント、発生後に対処するのが危機管理と整理できます。両者は対立するものではなく、補完関係にあると言えるでしょう。
企業が想定すべきリスクの種類
企業を取巻くリスクは、発生すれば損失のみをもたらす純粋リスクと、損失にも利益にもつながる投機的リスクに大きく分類されます。加えて近年は、この分類のなかでも人権やコンプライアンスにかかわるリスクの重みが増しており、社会的信用の低下につながる「現代的リスク」として切りわけて捉える動きが広がっています。
| リスクの分類 | 概要 |
|---|---|
| 純粋リスク | 発生すると損失のみをもたらす危険要因 |
| 投機的リスク | 損失と利益の両方を生み出す可能性のある要因 |
| 現代的リスク | 純粋リスクのうち、人権・コンプライアンス違反や評判の悪化で社会的信用を損なう要因 |
災害や事故などによる損失の「純粋リスク」
純粋リスクとは、地震や火災などの自然災害、あるいは労働災害のように、発生すれば企業にマイナスのみをもたらす要因をさします。利益を生む余地がないため、保険への加入や防災設備の導入によって被害を最小限に抑える対策が基本です。近年は気候変動に伴う風水害の激甚化も進んでおり、定期的な対応計画の見直しが求められます。
利益にも損失にもなる「投機的リスク」
投機的リスクは、新規事業への参入や海外市場への投資など、失敗すれば損失となる一方で、成功すれば大きな利益につながる要因をさします。為替変動や競合他社の動向といったビジネス上の不確実性も該当します。単に回避するのではなく、許容できる損失の範囲を見極めながら、リターンを高めるための戦略的な判断が求められるでしょう。
【関連記事】ファイナンスから考える、攻めるリスクマネジメント ~リスク・アペタイトと社会全体への視点 | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
人権・コンプライアンス・レピュテーションなどの現代的リスク
近年は、従来の枠組みに収まらない新しいリスクへの対応も重要性を増しています。ハラスメントや取引先を含むサプライチェーン上の人権侵害、法令違反や不正会計といったコンプライアンス違反は、SNSでの拡散によって短期間で企業の評判を損なう恐れがあります。こうしたレピュテーションリスクは業績や採用にも影響するため、行動規範の整備や内部通報制度の運用、日頃からの情報発信体制の構築が求められます。
【関連記事】企業コンプライアンス違反の事例と原因は?自分ごと化を促す教育手順を解説 | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
現代企業が警戒したい最新のリスク
デジタル化やグローバル化の進展に伴い、企業が対応したいリスクの領域は拡大しています。
| 領域 | 具体的なリスク要因 |
|---|---|
| 情報セキュリティ | サイバー攻撃や従業員の操作ミスによる機密情報の漏えい |
| コンプライアンス | 法令違反やハラスメントによる企業倫理の逸脱 |
| レピュテーション | SNSの不適切利用や炎上による社会的信用の失墜 |
| サプライチェーン | 取引先の人権問題や情報管理の不備が自社の責任として問われる事態 |
サイバー攻撃による「情報漏えいリスク」
顧客の個人情報や技術データの漏えいは、多額の損害賠償や信用の低下につながりかねない重大なリスクの一つです。ランサムウェアなどのサイバー攻撃が高度化する中、システムの脆弱性を悪用されるケースも後を絶ちません。IPAの「情報セキュリティ10大脅威 2026」でも、組織向け脅威の1位は「ランサム攻撃による被害」(11年連続の選出)、4位は「システムの脆弱性を悪用した攻撃」となっています。外部からの脅威を防ぐ技術的な対策と並行して、従業員のメール誤送信やデバイス紛失といった人為的ミスを減らす情報セキュリティ教育の徹底が求められます。
【関連記事】セキュリティ意識とは?求められる背景とリスクへの対策、意識向上につなげる方法を解説 | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
法令違反が招く「信用失墜のリスク」
法令遵守にとどまらず、社会的な規範や企業倫理を逸脱する行為は、企業の存続に影響する事態へ発展するケースも珍しくありません。長時間の過重労働や職場でのハラスメント、不正会計などは、閉鎖的な組織風土から引き起こされる傾向があります。内部通報制度の整備に加え、日常業務の中で倫理的な判断を下せるよう啓発活動を継続することが、予防につながるでしょう。
【関連記事】企業倫理とは?コンプライアンスとの違いや社内浸透の手順を解説 | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
SNSでの炎上による「評判低下リスク」
前章で新たな現代的リスクについて触れていますが、従業員の不適切な投稿や、企業公式アカウントの配慮に欠ける発信が、SNSを通じて短時間で拡散し、批判が集中するリスクも高まっています。一度失われたブランドイメージの回復には、多くの時間とコストがかかります。投稿に関する社内ガイドラインの策定に加え、情報の拡散力や社会的な影響の大きさを従業員一人ひとりが理解するためのリテラシー教育の徹底が求められるでしょう。
取引先起因の「サプライチェーンリスク」
自社だけでなく、原材料の調達から販売に至る取引先を含めたサプライチェーン全体でのリスク管理が、世界的な標準になりつつあります。経済産業省の「責任あるサプライチェーン等における人権尊重のためのガイドライン」でも、人権尊重の取組の対象範囲は、国内外の自社・グループ会社に加えてサプライヤーなどにも及ぶとされています。情報セキュリティの面でも、IPAの「情報セキュリティ10大脅威 2026」では「サプライチェーンや委託先を狙った攻撃」が8年連続で2位に挙げられています。人権と情報管理の両面において、委託先で起きた問題が発注元である自社の責任として問われる事例も増えています。取引先の選定基準を見直し、定期的な監査や状況把握の仕組みを整えるなど、供給網全体の健全性を維持する体制づくりが求められるでしょう。
【関連記事】サステナビリティ経営とは?メリットやESG・SDGs・CSRとの違いを解説 | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
ビジネスx人権 360
~もしもの場面から考える人権リスク対応~
形式的な人権研修から脱却!ビジネスの行動変化につなげる学習
人権を企業価値とブランドを守る経営課題として捉えるeラーニングです。ビジネス現場で起こりうるケースをもとに、社員が人権リスクを自分事として理解し、予防と対応の実践力を養います。
リスクマネジメントの進め方5ステップ
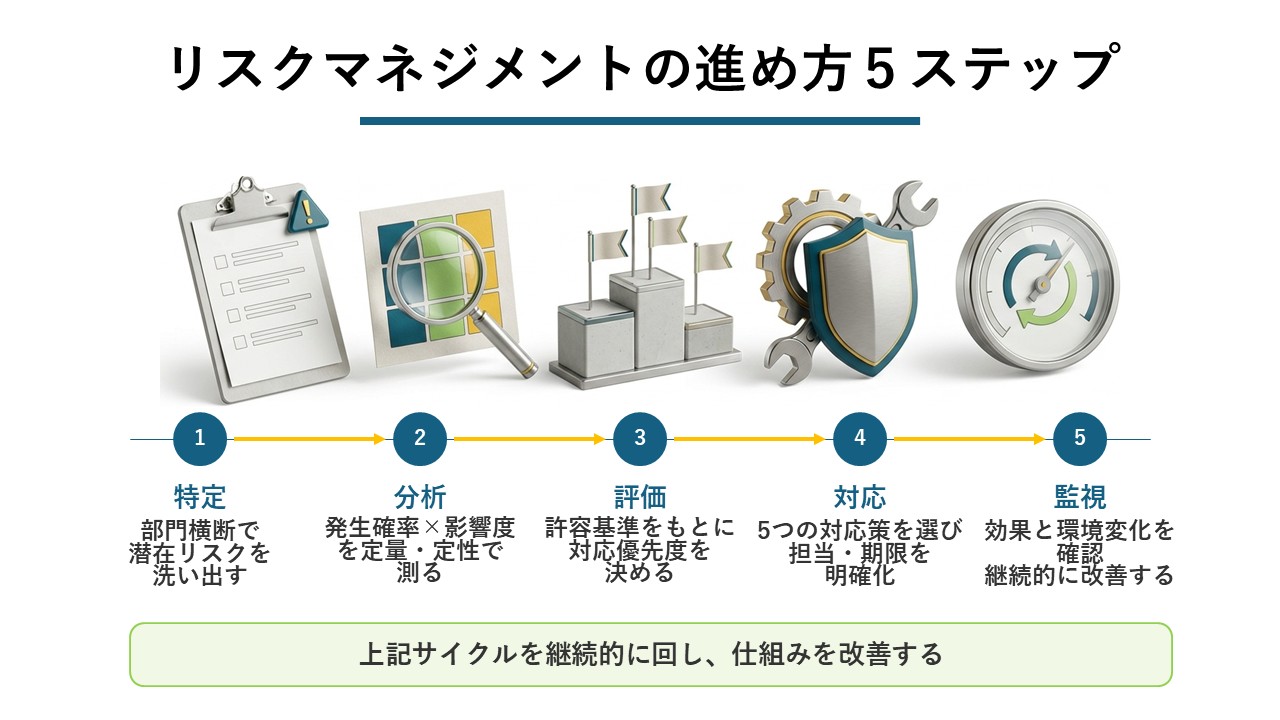
リスクマネジメントは、特定から改善に至る一連のプロセスを継続的に回すことで機能します。
| 手順 | 実行内容 |
|---|---|
| 1.特定 | 業務プロセスに潜むすべてのリスクを洗い出す |
| 2.分析 | 発生確率と被害の大きさを定量・定性で測る |
| 3.評価 | 対応すべきリスクの優先順位を決定する |
| 4.対応 | エスカレーション、回避、転嫁、軽減、受容から適した策を選び、組み合わせて実施する |
| 5.監視 | 対策の効果を確認し、環境変化に合わせて見直す |
ステップ1:自社に潜むリスクを幅広く洗い出す
まずは各部署の業務プロセスを細分化し、どこにどのようなリスクが潜んでいるかを網羅的に洗い出しましょう。過去のインシデント記録やヒヤリハット報告を振り返るだけでなく、現場の担当者へのヒアリングを通じて潜在的な課題を抽出していく作業です。漏れを防ぐため、財務、人事、情報システムといった部門横断的な視点を取入れると、精度の高いリストに近づけることができます。
ステップ2:発生確率と影響度を分析する
洗い出したリスクは、起きる確率と、発生した際に事業へ与える影響の大きさを掛け合わせて分析しましょう。損害額や復旧にかかる日数といった定量的なデータに加え、ブランドイメージの低下といった定性的な要素も含めて被害規模を予測するプロセスです。リスクマップを作成して可視化しておくと、客観的な判断材料として活用しやすくなります。
ステップ3:分析結果をもとに対応の優先順位を決める
分析結果をもとに、どのリスクから優先的に対策を講じるかを評価しましょう。企業が許容できるリスクの基準をあらかじめ定めておき、許容範囲を超えるものへ資源を集中させるのが一般的な進め方です。発生確率が高く影響も大きい領域は優先度を高く設定し、確率も影響も低いものは経過観察に留めるなど、経営資源の配分を最適化する狙いがあります。
ステップ4:回避や低減などの対策を実行する
評価にもとづいて、リスクの性質に応じた具体的な対応策を実行に移しましょう。対応策はエスカレーション・回避・転嫁・軽減・受容の5つに整理され、実務では複数を組み合わせながら費用対効果の高い方法を選びます。誰がいつまでに何を実施するかを決め、担当と期限を明確にしたうえで着手することが、計画倒れを防ぐポイントです。それぞれの内容は次章で詳しく解説します。組み合わせながら、費用対効果の高い方法を選択する仕組みと言えます。
ステップ5:運用状況を定期的に確認し、改善を続ける
対策を実行した後は、効果が計画どおりに出ているかを定期的にモニタリングし、必要に応じて是正しましょう。事業環境の変化や新たな法規制の施行に伴い、これまで低かったリスクが急速に高まることも少なくありません。一度構築した体制に満足せず、PDCAサイクルを継続しながらリスク管理の仕組み自体を更新していく姿勢が、事業継続の鍵になるでしょう。
リスクにおける代表的な5つの対応策
リスクマネジメントでは、一般的に、プロジェクトマネジメントの標準である「PMBOKガイド」の考え方が参考になります。
脅威(マイナスのリスク)への対応戦略として「エスカレーション」・「回避」・「転嫁」・「軽減」・「受容」の5つが示されています。
「エスカレーション」とは、自部門の権限や責任の範囲を超えるリスクについて、判断できる立場の上位者や組織へ引き継ぐ対策です。対応例としては、「取引先の業績不振が全社の調達方針にかかわるため、担当部門だけで判断せず経営層に報告し、対応方針の決定を委ねる」といったことです。放置ではなく、対応主体を明確にして引き渡す点が要点になります。
「回避」とは、リスクの発生を退ける対策のことです。対応例としては、「取引先の業績が不振のため、新規注文をしない」といったことです。
「転嫁」とは、リスクの影響を外部に移動する対策です。対応例としては、「損害賠償保険をかける」「取引先の業績が不振のため、別の会社へ注文する」といったものです。
「軽減」とは、発生確率や頻度を抑えることを意味します。対応例としては、「取引先の業績が不振のため、注文数を半分に減らす」などが挙げられます。
「受容」とは、対策にかかる費用が損害額を上回る場合などに、リスクを認識したうえで特段の対策を講じず、現状を維持する対策です。対応例としては、「取引先の業績が不振であるが、必要物品のため引き続き注文する」といったものです。
これら5つは択一ではなく、リスクの性質や自社の体力に応じて組み合わせて使いわけるものです。どの対応策を選ぶかを迷わず判断できるよう、平時から評価の基準を共有しておくとよいでしょう。
リスクマネジメントを現場の行動につなげるには
リスクマネジメントを実効性のあるものにするには、規程や体制を整える「制度化」で終わらせず、現場の一人ひとりの行動として定着させることが求められます。
制度やルールだけでは防ぎきれない
リスク管理規程やマニュアルを作成しても、それだけで不祥事や事故を防ぎきれるとは限りません。実際のトラブルは、宛先の確認を省いたメール送信や、悪気なく取引先の情報を口にした一言といった、日常の小さな行動から生じるケースも存在します。制度は行動の指針になるものの、現場の行動そのものを変える効果までは期待しにくい面があります。ルールを実際の行動として定着させるには、背景にある理由を従業員が正しく理解し、自律的に判断できる水準まで浸透させる教育体制が求められます。
日常業務のリスクを自分ごととして捉える必要がある
リスク管理を専門部署だけの仕事と捉えず、従業員一人ひとりが当事者意識を持つことが被害を防ぐ第一歩です。日々のメール対応や顧客との会話、取引先との折衝といった日常業務の中にこそ、リスクの要因は潜んでいます。自分自身の業務が会社の信用につながっているという感覚が、具体的な行動の起点になります。違和感に気づいた際の問題提起やエスカレーションも、迅速に行われるようになるでしょう。
実例で学ぶことで判断・行動に移しやすくなる
座学で基本方針を伝えるだけでは、いざという場面での判断につながりにくい傾向にあります。行動の変化を促しやすいのは、実際の業務で起こり得る状況を用いたケーススタディと考えられます。たとえば「取引先から不審なメールが届いた」「同僚のSNS投稿に問題がありそう」といった具体的なシナリオを用意し、自分ならどう対応するかを考える機会を設けましょう。正解のないグレーゾーンでの判断をあらかじめ疑似体験しておくと、現場で迷わず動ける対応力が身につきやすくなるはずです。
【関連記事】コンプライアンス研修の進め方・手法-義務化対応と自分ごと化のコツ | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
現代のリスクマネジメントで重視したい人権リスク
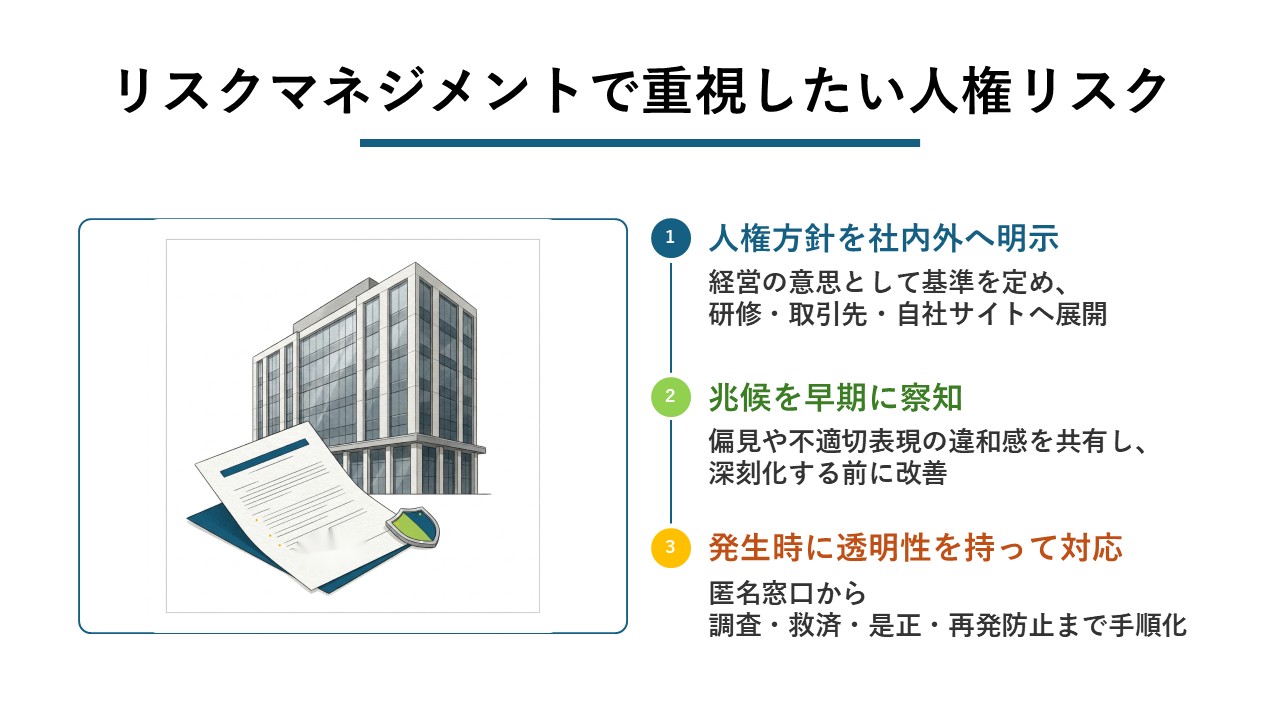
現代のリスクマネジメントにおいて、「ビジネスと人権」は重要度の高いテーマの一つです。人権への配慮不足は、企業価値を損ないかねないリスク要因になり得ます。方針の明示、兆候の察知、発生時の対応という3つの側面から備えを整えておきましょう。
| 観点 | 要点 |
|---|---|
| 方針の明示 | 人権尊重の姿勢を経営の意思として社内外に示し、企業の信用と採用力を守る |
| 未然防止 | 日常業務に潜む無意識の偏見や差別の兆候に、早い段階で気づける状態をつくる |
| 事後対応 | 問題が起きた際も、相談窓口と対応プロセスを通じて透明性を持って処理する |
人権方針を策定し、社内外へ明示する
人権への配慮は、CSR活動の一環にとどまらず、企業価値を守るための経営リスクとして捉えられるようになってきました。職場でのハラスメントやサプライチェーンにおける不当な労働環境が発覚すれば、消費者からの不買運動や投資家からの評価低下を招くケースも存在します。まず取組みたいのが、人権尊重の考え方と遵守したい基準をまとめた「人権方針」の策定です。経済産業省の「責任あるサプライチェーン等における人権尊重のためのガイドライン」でも、人権方針は人権尊重への姿勢を社内外のステークホルダーに示すものと位置づけられています。策定した方針は、社内研修や取引先への周知、自社サイトでの公開を通じて社内外に明示しましょう。掲げるだけで終わらせず、現場での判断場面と結びつけて伝えることで、企業のブランド力や人材の採用力を支える基盤になっていきます。
【関連記事】ビジネスと人権とは?企業の取組み方をわかりやすく解説 | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
業務に潜む人権侵害の兆候に気づく
人権侵害は、明らかな悪意を持って行われるものばかりではなく、無意識の偏見や古い慣習から生じることも少なくありません。採用活動での不適切な質問や、マーケティング施策におけるジェンダー表現の偏りなどが典型例で、当事者以外は問題だと気づかないまま進行するケースもあります。兆候を見逃さないためには、従業員全員が現代の人権感覚を継続的に更新し、「これは大丈夫か」と一度確認できる状態をつくることがおすすめです。気づいた違和感は、その場で確認したり担当部署に共有したりして、早い段階で改善につなげましょう。
相談窓口や発生時の対応体制を整える
どれだけ予防策を講じても、人権に関するトラブルを完全にゼロにすることは容易ではありません。求められるのは、問題が明らかになった際に事実関係を速やかに調査し、被害者の救済を優先した対応を、透明性を持って行える体制です。隠蔽や初動の遅れは、企業に深刻な影響をもたらしかねません。匿名性を確保した内部通報窓口を整備し、受付から調査、是正、再発防止までの手順をあらかじめ定めておきましょう。
リスクマネジメント教育に外部サービスを活用する利点
実効性のあるリスク教育を自社だけで設計し、更新し続けるには、人的リソースと知見の両面で限界が生じやすくなります。外部サービスを活用すれば、工数の削減、客観性の担保、情報の更新性という3つの面から自社運用の弱点を補えるでしょう。
| 観点 | 外部サービスを活用して得られる利点 |
|---|---|
| 工数の削減 | 体系化された教材を使えるため、企画・運用にかかる担当部署の負担を抑えられる |
| 客観性の担保 | 第三者の視点が入ることで、社内の常識や思い込みによる見落としを是正できる |
| 情報の更新性 | 法改正や最新の事例を反映した内容を、自社で改訂せずに継続的に学べる |
教材準備や研修設計の工数を抑えられる
研修の企画から教材の作成、講師の手配までを自社で完結させる場合、担当部署に相応の負荷がかかります。外部の学習サービスには体系的に整理されたカリキュラムがあらかじめ用意されており、教材をゼロから作成する工程を省けます。限られた人員でも全社規模の教育を実施しやすくなるでしょう。削減できた時間を制度設計や受講状況の把握といった本質的な業務に振り向けられる点も、工数面の大きな利点の一つです。
【関連記事】コンプライアンス研修をeラーニングで効率化する方法とサービス選定のポイント | 社員のエンゲージメント向上を支援する 株式会社 NTT HumanEX
第三者の視点で社内の常識を見直せる
社内の人間だけで教育内容を設計すると、既存の慣習や暗黙のルールを前提としてしまい、リスクの見落としが生じやすくなります。外部の知見を取入れれば、自社では当たり前とされてきた業務の進め方に潜む問題を客観的に指摘してもらえるでしょう。他社の失敗事例や業界横断の傾向に触れる機会にもなり、受講者が「自社のやり方は本当に適切か」と自らの常識を問い直すきっかけが生まれます。
法改正や新たな事例を学習内容に反映しやすい
ハラスメントの定義や個人情報の取扱い、人権デューデリジェンスに関する要請など、リスクを取巻く前提は年々変化しています。自社で作成した教材は更新が後回しになりやすく、内容が実態と合わないまま使い続けられるケースも見られます。外部サービスの多くは、法改正や直近のインシデントを踏まえて内容が更新されるため、自社で改訂作業を抱えることなく、現在の基準に沿った教育を継続しやすくなります。
リスクマネジメントを行動変容までつなげる「ビジネス×人権 360」
現代のリスクマネジメントで見落とせないのが、人権に関するリスクです。人権への配慮を「善意」や「CSR活動」として位置づけるだけでは足りず、企業価値とブランドを守る経営課題として捉える視点が求められます。NTT HumanEXのeラーニング「ビジネス×人権 360」は、職場・労働環境、顧客・市場、取引・調達、社会・評判という4つの領域のケースを物語形式でたどりながら、日常業務に潜む人権リスクを自分ごととして理解できる内容です。全8章・約50分の構成で、リスクの兆候を察知する「予防力」と、初動対応や組織的連携で被害の拡大を防ぐ「対応力」を段階的に鍛えられます。
また、人権以外にも優先したいリスク領域がある場合は、「ビジネス×人権 360」にテーマ別の学習を組み合わせる方法もあります。ハラスメントや法令違反、企業倫理といった領域には、リアルな事例で当事者の心情まで描く「コンプライアンスイマジン」が役立ちます。情報漏えいやメール誤送信、ビジネスメール詐欺への備えを固めたい場合は、仮想企業の従業員として対応を判断する「情報セキュリティイマジン」が適しています。自社で優先したいリスク領域に合わせて学習内容を選び、知識を現場の行動へと変えていきましょう。
ビジネスx人権 360
~もしもの場面から考える人権リスク対応~
形式的な人権研修から脱却!ビジネスの行動変化につなげる学習
人権を企業価値とブランドを守る経営課題として捉えるeラーニングです。ビジネス現場で起こりうるケースをもとに、社員が人権リスクを自分事として理解し、予防と対応の実践力を養います。
まとめ
本記事では、企業に求められるリスクマネジメントの基本と、現場に浸透させるための教育手法を解説しました。リスクマネジメントは、問題が起きた後に対処する危機管理とは異なり、平時から潜在的な脅威を管理する予防的な取組みです。損失のみを生む純粋リスクと、利益にもなり得る投機的リスクを見極めることが出発点になります。特定、分析、評価、対応、監視の5ステップを継続的に繰り返し、エスカレーション、回避、転嫁、軽減、受容を使いわけるのが基本の進め方です。
情報セキュリティやSNSでの炎上、人権リスクといった現代特有の課題には、規程の整備だけでは対応しきれないことが多いです。実例を用いたケーススタディなどを通じて、従業員一人ひとりがリスクを自分ごととして判断できる状態をつくることが、企業価値とブランドを守る基盤になるでしょう。